W kwietniu Anthropic opisał, co znalazł jego model Mythos Preview w znanych projektach open source. Była tam 27-letnia podatność DoS w obsłudze SACK w stosie TCP OpenBSD (SACK trafił do OpenBSD w 1998), 16-letni błąd w dekoderze H.264 w FFmpegu i zdalne wykonanie kodu w serwerze NFS FreeBSD (CVE-2026-4747). Przebieg, który znalazł błąd w OpenBSD, kosztował mniej niż 50 dolarów, a cała akcja, tysiąc przebiegów, mniej niż 20 tysięcy. Firma nie planowała udostępniać tego modelu publicznie.
OSS Scanner, którego repozytorium powstało 8 października, to próba podania tej samej mocy maintainerom bez wydawania modelu. Usługa jest darmowa. Jakie dokładnie modele w niej pracują, Anthropic nie podaje, mówi tylko o swoich najmocniejszych.
Jak zgłosić projekt do OSS Scanner
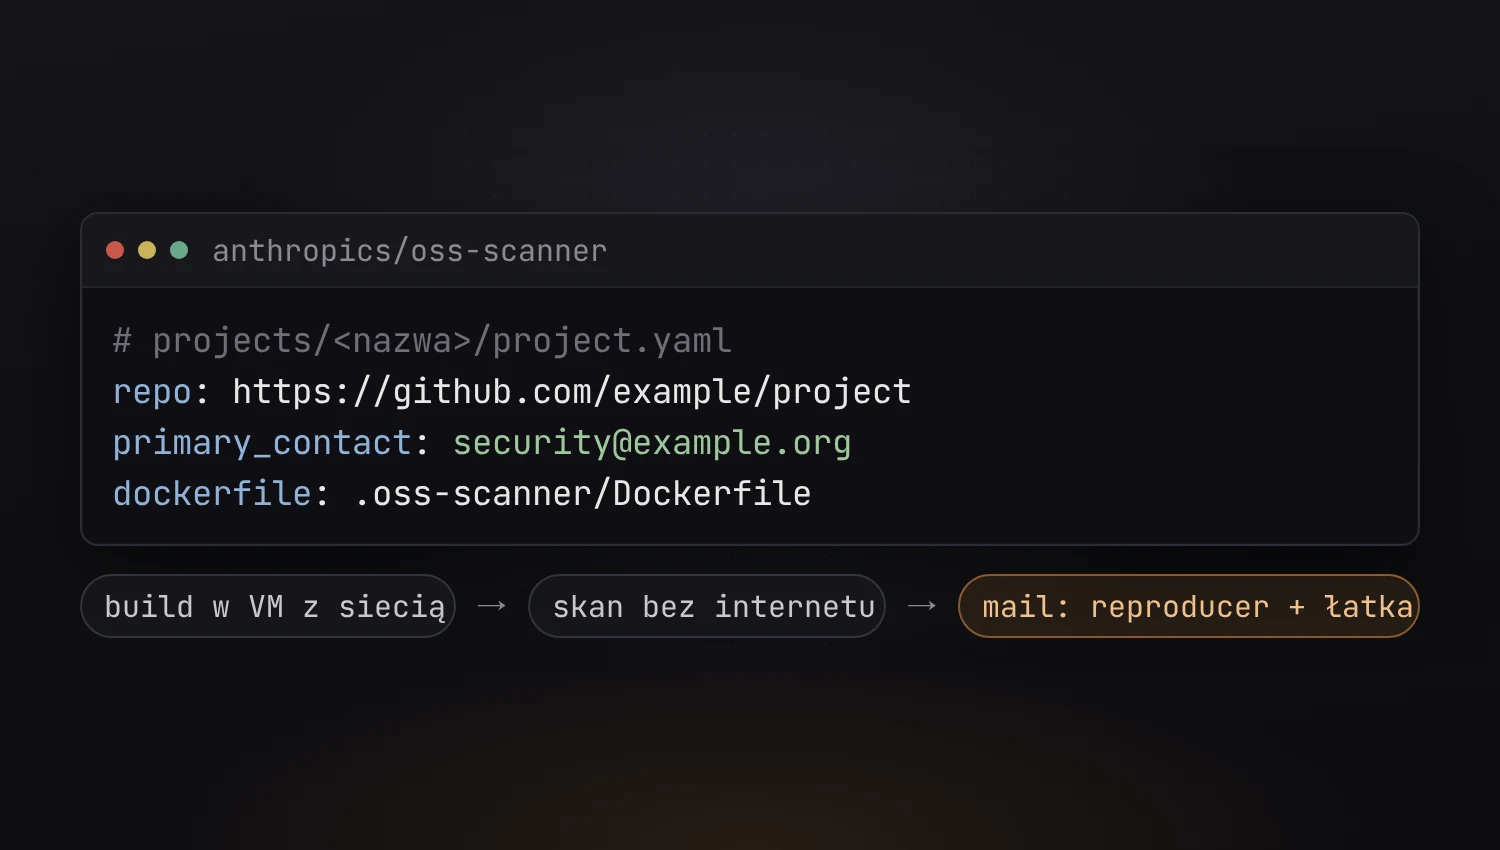
Zgłoszenie to pull request do repozytorium anthropics/oss-scanner, który dodaje katalog projects/<nazwa>/ z plikiem konfiguracyjnym:
# projects/moj-projekt/project.yaml
repo: https://github.com/example/project
primary_contact: security@example.org
auto_ccs:
  - maintainer@example.org
homepage: https://example.org
dockerfile: .oss-scanner/Dockerfile
Wymagane są tylko repo i primary_contact. dockerfile jest wymagany, chyba że Dockerfile leży obok project.yaml w katalogu projektu. Plik mówi skanerowi, jak zbudować projekt. Opcjonalny threat_model.md opisuje, co w danym projekcie w ogóle jest zagrożeniem, a co zamierzonym zachowaniem. Repozytorium ma też narzędzia do sprawdzenia konfiguracji u siebie przed wysłaniem PR. Uwaga na adresy: wszystko, co trafi do project.yaml, jest publiczne. Lepiej więc podać alias w rodzaju security@ niż prywatną skrzynkę. Kto chce dostawać raporty zaszyfrowane, dokleja klucz PGP, ale wtedy raport idzie tylko na primary_contact, bez kopii.
Co dzieje się z projektem po zgłoszeniu
Skaner importuje projekt i buduje go w odizolowanej maszynie wirtualnej z dostępem do sieci. Potem przenosi tę maszynę do sieci bez internetu i dopiero tam analizuje kod. Nieudany build kończy się mailem z błędem. Znaleziska idą mailem do primary_contact i kopii, każde z instrukcją odtworzenia i proponowaną poprawką, jeśli się dało ją przygotować.
Raporty bez człowieka i bez 90 dni
Repozytorium mówi to bez owijania: „Reports are model-generated and are not reviewed by a human.” Z tego powodu Anthropic nie stawia znaleziskom 90-dniowego terminu ujawnienia i nie publikuje ich. Raport trafia wyłącznie do maintainera, a co z nim zrobi, to już jego sprawa. To uczciwe postawienie sprawy, ale przenosi ciężar weryfikacji na ludzi, którzy często utrzymują projekt po godzinach. Raport z odtworzeniem i gotową łatką da się przynajmniej szybko sprawdzić. Gołe „tu może być przepełnienie” zjadłoby wieczór.
Nie każdy projekt się dostanie. Kryteria przypominają OSS-Fuzz Google'a: wiek projektu, częstotliwość aktualizacji, ocena krytyczności OpenSSF, licencja, gwiazdki. Świeże projekty i forki zwykle odpadają. Przy Mythosie Anthropic pisał w kwietniu, że ponad 99% znalezisk nie było jeszcze załatanych. Wygląda na to, że wąskim gardłem przestało być szukanie błędów, a zostało ich poprawianie. Badanie Last Secure Code Benchmark pokazuje drugą stronę tej samej monety, czyli ile podatności agenty AI same dopisują do kodu. A po skanerze antywirusowym, który na Amidze wciąż szuka wirusów z lat 80. i 90., widać, że stary kod potrafi zaskakiwać bardzo długo.